[CVE-2021-44228] Log4Shell : Vérifiez la mise à jour de vos dépendances Log4j +730 projets sécurisés en Afrique de l'Ouest depuis 2019 Certifications : OWASP Top 10 | ISO 27001 | RGPD | PCI-DSS 98% de clients satisfaits, 8 secteurs d'activité couverts Réponse aux incidents sous 2h, SOC 24/7 à Niamey et Dakar [CVE-2024-3094] Backdoor XZ Utils : Auditez vos systèmes Linux (liblzma) Nous accompagnons à obtenir des certifications, à gérer les infrastructures et la maintenance des clouds [CVE-2021-44228] Log4Shell : Vérifiez la mise à jour de vos dépendances Log4j +730 projets sécurisés en Afrique de l'Ouest depuis 2019 Certifications : OWASP Top 10 | ISO 27001 | RGPD | PCI-DSS 98% de clients satisfaits, 8 secteurs d'activité couverts Réponse aux incidents sous 2h, SOC 24/7 à Niamey et Dakar [CVE-2024-3094] Backdoor XZ Utils : Auditez vos systèmes Linux (liblzma) Nous accompagnons à obtenir des certifications, à gérer les infrastructures et la maintenance des clouds

Détails de l'article

blog-img
  • 23 septembre 2026 - 09:13

Gouverner l'IA : De La Parole Aux Preuves

Note d'analyse. Gouvernance de l'intelligence artificielle et sécurité des systèmes d'information : état des lieux, implications et indicateurs à surveiller. 

Jugement 1 : Le discours prononcé le 22 septembre 2026 à l'ouverture du débat général de l'Assemblée générale marque le passage de la gouvernance de l'intelligence artificielle du registre des principes à celui du contrôle. Confiance élevée.

Jugement 2 : Aucune convergence réglementaire mondiale n'est en vue. Trois modèles coexistent et se renforcent mutuellement par contraste : une approche par le risque et la conformité en Europe, une approche par la compétitivité et la normalisation technique aux États-Unis, une approche par la souveraineté et l'encadrement des usages en Chine. Le dialogue multilatéral reste consultatif. Confiance élevée.


Jugement 3 :  L'écart entre les obligations déclaratives et les capacités réelles de contrôle constitue aujourd'hui la principale vulnérabilité systémique. Les organisations produisent des politiques, pas des preuves. Confiance élevée.


Jugement 4 : Le risque technique se déplace du modèle lui-même vers son environnement d'exécution : identités non humaines, chaînes d'outils, corpus documentaires, dépendances logicielles. Confiance moyenne à élevée.


Jugement 5 : Le facteur différenciant pour les équipes sécurité n'est plus la conformité déclarative, mais la capacité à produire une preuve exploitable en cas d'incident ou de contentieux. C'est un enjeu d'architecture, pas de documentation. Confiance élevée.


1. Le fait générateur :


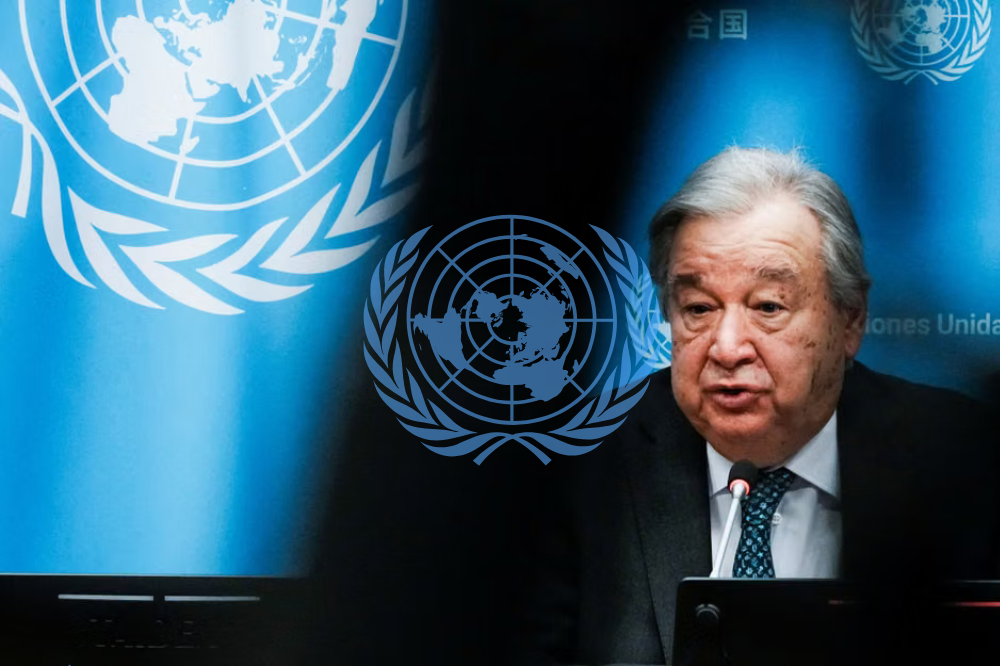
Le 22 septembre 2026, à New York, António Guterres prononce son dernier discours de Secrétaire général devant l'Assemblée générale. Trois formulations structurent son propos sur l'intelligence artificielle. 
 
La première pose le problème : « Le danger n'est pas la technologie. Le danger, c'est la technologie sans responsabilité. » La deuxième porte le principe : l'intelligence artificielle doit être « façonnée par l'humanité, avec l'humanité et pour toute l'humanité ». La troisième fixe une limite : « les décisions de vie ou de mort ne doivent jamais être abandonnées aux machines ».

Trois observations sur la portée de ce discours. D'abord, il ne crée aucune obligation. 
Sa valeur est de cadrage : il fixe le vocabulaire dans lequel les négociations suivantes se tiendront. Ensuite, il s'inscrit dans une séquence et non dans un instant isolé, après le Pacte numérique mondial de 2024, la mise en place d'un panel scientifique international chargé d'éclairer les États, et la première session du Dialogue mondial sur la gouvernance de l'IA tenue à Genève les 6 et 7 juillet 2026. Enfin, il intervient alors que les instruments contraignants existants sont régionaux et non universels.


Le troisième point mérite d'être souligné, car il détermine tout le reste : les règles qui s'appliquent réellement aujourd'hui à un système d'information utilisant l'intelligence artificielle ne viennent pas de New York.


2. État du paysage normatif :


Nations Unies. Instruments non contraignants, fonction de cadrage, de légitimation et de coordination. Le Dialogue mondial de Genève constitue la première enceinte où les États discutent d'une gouvernance commune, sans pouvoir normatif à ce stade.


Union européenne. Le règlement sur l'intelligence artificielle applique une logique par le risque. Entré en vigueur le 1er août 2024, il rend ses interdictions applicables depuis le 2 février 2025 et ses obligations relatives aux modèles à usage général depuis le 2 août 2025. 
 
Le calendrier des systèmes à haut risque a été réaménagé en 2026 dans le cadre du paquet omnibus numérique. Son effet dépasse largement son territoire : tout fournisseur servant le marché européen finit par aligner ses pratiques.


Conseil de l'Europe. La convention-cadre sur l'intelligence artificielle, ouverte à la signature depuis septembre 2024, constitue le premier instrument international juridiquement contraignant en la matière. Sa portée effective dépend du rythme des ratifications.


États-Unis. Déplacement du centre de gravité de la sûreté vers les standards et la compétitivité, illustré par le repositionnement de l'institut fédéral chargé de l'IA, devenu le Center for AI Standards and Innovation. Le référentiel de gestion du risque demeure une référence technique largement utilisée, mais il n'a pas valeur d'obligation générale.


Chine. Encadrement des services génératifs et des contenus produits, dans une logique de souveraineté et de responsabilité des plateformes.


Normalisation privée. C'est là que la matière devient opérationnelle. ISO/IEC 42001 pour le système de management, NIST AI Risk Management Framework pour la démarche de risque, OWASP Top 10 for LLM Applications pour les vulnérabilités applicatives, MITRE ATLAS pour les tactiques d'attaque.


Évaluation. Convergence sur les principes affichés, divergence sur les obligations, et retard structurel des capacités de contrôle. Un régulateur ne peut pas auditer ce que l'organisation ne mesure pas, et la plupart des organisations ne mesurent pas leurs usages de l'IA.


Le décalage entre producteurs et utilisateurs de modèles :


Une asymétrie traverse ce paysage. Les États qui définissent les règles sont rarement ceux qui subissent le plus fortement leurs effets, et les utilisateurs de modèles en dépendance technologique héritent de choix de conception qu'ils n'ont pas pesés. 
 
Ce décalage explique la place prise par la souveraineté dans les discussions multilatérales, et il a une conséquence directe pour les praticiens : les garanties contractuelles et les preuves techniques deviennent les seuls leviers réellement disponibles là où la puissance normative ne l'est pas.


3. Lecture technique : la responsabilité comme propriété système.


Traduite en ingénierie, la formule de New York se décompose en trois propriétés mesurables : la traçabilité, qui permet de savoir ce que le système a reçu, lu et produit ; le moindre privilège, qui borne ce que le système peut faire ; la preuve, qui rend ces deux premières opposables. Cinq familles de risque technique dominent les évaluations actuelles.


Détournement d'agent.  L'injection d'instructions reste la première entrée du classement OWASP consacré aux applications utilisant des modèles de langage. Un contenu hostile placé dans un document ingéré détourne l'assistant, exfiltre du contexte ou déclenche une action.


Propagation par le corpus. La recherche documentaire augmentée transforme la base de connaissances en source d'instructions potentielles. La compromission d'un document, très en amont, produit un effet différé et difficile à tracer.


Expansion des privilèges par les identités non humaines. Un agent ou un copilote hérite d'un périmètre d'accès. À mesure que ces identités se multiplient, elles deviennent la principale voie d'élévation de privilèges, et elles échappent aux revues d'accès conçues pour des comptes humains.


Fuite par usage non gouverné. La majorité des incidents documentés ne résultent pas d'une intrusion, mais d'un usage légitime d'un outil non approuvé. Le canal est chiffré, l'utilisateur est autorisé, la sortie de données est volontaire.


Intégrité de la chaîne d'approvisionnement. Poids de modèles, dépendances d'inférence, connecteurs et serveurs d'outils constituent une chaîne d'approvisionnement logicielle classique, avec un déficit de contrôle notable.
 
À ces cinq familles s'ajoute un enjeu d'une autre nature, celui de la décision déléguée à fort impact : attribution d'une prestation, évaluation d'un dossier, orientation d'un diagnostic, priorisation d'une intervention. 
 
Ici le risque n'est plus seulement technique, il est juridique et humain. C'est exactement le terrain de la limite tracée le 22 septembre, et le point où la sécurité des systèmes d'information cesse d'être une affaire interne.


4. Implications stratégiques :


Directions générales et conseils. La question posée n'est plus de savoir si l'organisation utilise l'intelligence artificielle, mais qui en répond juridiquement. Les régimes de responsabilité se déplacent vers les dirigeants, à travers les obligations de diligence et de documentation.

Fonctions sécurité. Le périmètre s'étend à des actifs qui ne figuraient dans aucun inventaire : comptes de service, agents, connecteurs, corpus documentaires. Les dispositifs de gestion des identités, de journalisation et de détection doivent être étendus à ces objets, sans quoi ils ne couvrent plus le système réel.


Régulateurs. La dépendance à l'auto-déclaration limite l'efficacité du contrôle. Le développement de capacités techniques d'audit et d'évaluation constitue le principal point de fragilité des dispositifs adoptés.


Fournisseurs. La capacité à démontrer des contrôles devient un avantage concurrentiel, en particulier pour les marchés régulés et les secteurs critiques.

Systèmes industriels et critiques. Ces environnements ont des cycles de vie longs et des contraintes de disponibilité fortes. L'insertion de composants d'IA y progresse plus vite que la doctrine de sécurité correspondante.


5. Scénarios à 24 mois :


Scénario A, convergence par la preuve. Probable. Aucune harmonisation mondiale n'advient, mais les exigences contractuelles, les assureurs et les appels d'offres imposent progressivement les mêmes contrôles. L'effet est celui d'un standard de fait.


Scénario B, fragmentation régionale avec arbitrage. Probable. Les organisations opérant dans plusieurs juridictions absorbent des exigences divergentes. Le coût de conformité devient un critère de choix d'implantation, et les petites structures décrochent.


Scénario C, rupture réglementaire. Plausible, probabilité faible, impact élevé. Un incident majeur impliquant un agent autonome dans un secteur critique déclenche une réaction normative brutale, de type moratoire ou interdiction sectorielle, avant que les capacités d'audit existent.


Indicateurs de bascule à surveiller : l'édiction de mandats de sécurité opposables dans les contrats publics, l'apparition d'obligations d'audit technique indépendant, et les premières décisions de justice fondées sur ces régimes.


6. Indicateurs à surveiller :


Les suites opérationnelles du Dialogue mondial de Genève, notamment la production de rapports et l'élargissement de sa participation.
 
- Le rythme des ratifications de la convention-cadre du Conseil de l'Europe.
 
- La version définitive du calendrier des obligations applicables aux systèmes à haut risque dans l'Union européenne.
 
- La divergence transatlantique sur la place respective de la sûreté et de la compétitivité dans les référentiels.
 
- Les premiers contentieux fondant une responsabilité sur un défaut de gouvernance de l'IA.
 
- Les incidents publics impliquant des agents autonomes ou des chaînes d'outils dans des infrastructures critiques.


7. Recommandations :


Pour les décideurs : ouvrir un registre des usages, nommer un propriétaire par usage, et fixer une doctrine d'usage écrite et courte.


Pour les fonctions sécurité : journaliser les interactions avec les modèles et les centraliser dans la chaîne de détection, appliquer aux identités non humaines le traitement réservé aux comptes à privilèges, intégrer les tests adverses à la chaîne d'intégration, et étendre les plans de réponse à incident à la compromission du corpus documentaire.


Pour les concepteurs : séparer strictement les instructions du modèle et les données qu'il traite, exiger une validation humaine avant toute action irréversible, et adopter le refus par défaut en cas d'ambiguïté.


Trois seuils peuvent être posés immédiatement. Aucun assistant connecté au système d'information sans journalisation complète. Aucune action irréversible déclenchée par un composant automatisé sans validation humaine. Aucune donnée sensible traitée par un outil non approuvé, quel que soit le gain de productivité.


8. Hypothèses, limites et éléments d'invalidation :


Cette analyse repose sur des sources ouvertes et n'a pas bénéficié d'un accès aux négociations en cours. Les formulations relatives aux calendriers réglementaires doivent être vérifiées à la date de publication, un réaménagement restant possible.


Deux éléments invalideraient les jugements centraux. La ratification effective et l'application de la convention-cadre du Conseil de l'Europe par un nombre significatif d'États hors Europe, qui accélérerait la convergence. 
 
Ou l'adoption d'un instrument contraignant au sein des Nations Unies, qui déplacerait le centre de gravité de la gouvernance.

Articles récents
Agent IA | Chatbot
24 octobre 2025 - 12:21
Machine Learning
24 octobre 2025 - 12:16
Support de Ticket
24 octobre 2025 - 12:11
Gestion IT
24 octobre 2025 - 12:06